Back button hijacking: a regra antispam de abril de 2026 que mira os seus scripts de anúncios
 Por Thierry Gustin
Atualizado em
6 min de leitura
Índice
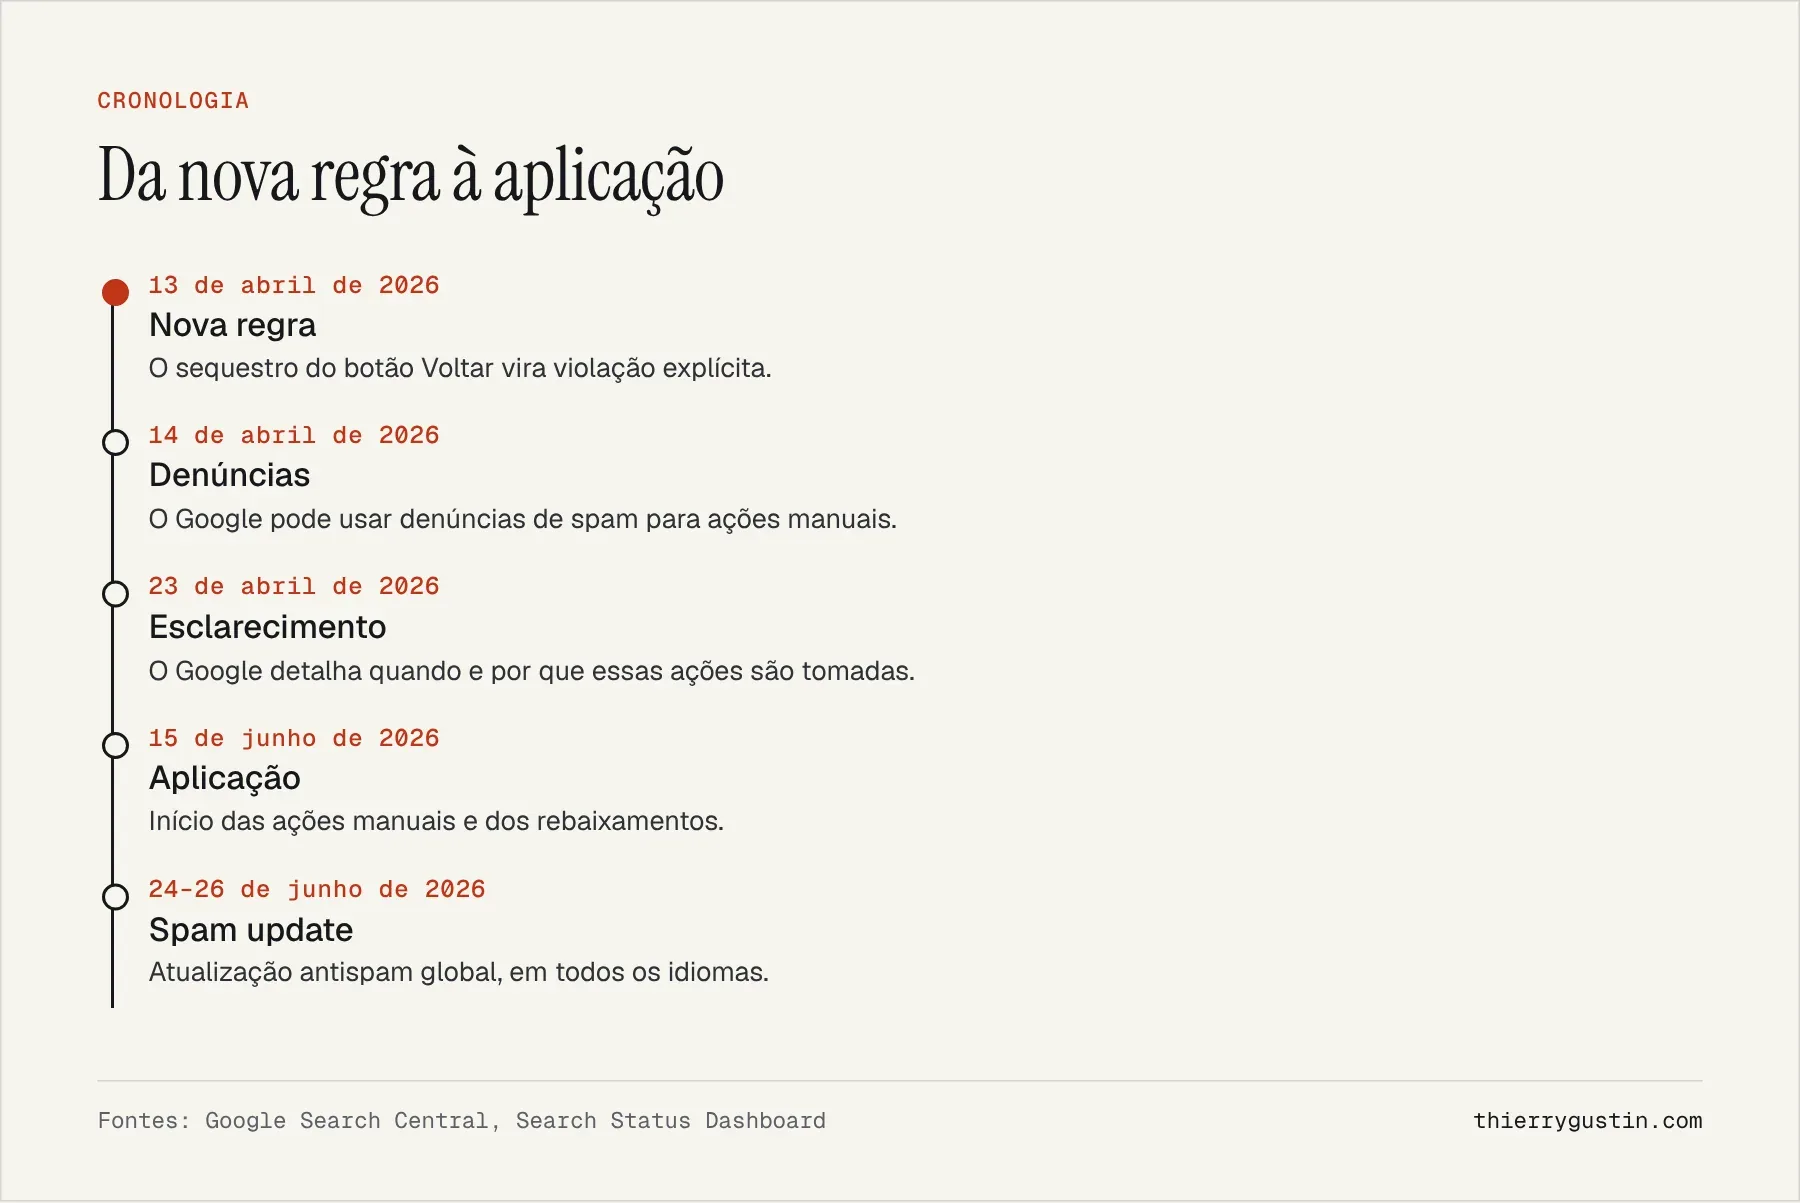
O back button hijacking, ou sequestro do botão Voltar, passou a ser em 13 de abril de 2026 uma violação explícita das políticas de spam do Google. Um site que impede o usuário de voltar à página anterior, manipulando o histórico do navegador, fica sujeito desde 15 de junho de 2026 a uma ação manual ou a um rebaixamento automático[1]. E a causa costuma ser um script de anúncios ou um plugin, não uma decisão do dono do site.
Olhando a partir de novembro de 2026, esse anúncio de abril continua sendo um dos mais concretos do ano para pequenas empresas. Ele não trata de uma técnica de SEO exótica, mas de ferramentas muito comuns: plataformas de anúncios, widgets de “conteúdo recomendado”, pop-ups de saída. No dia seguinte, o Google acrescentou que as denúncias de spam passavam a poder gerar ações manuais[3]. Os dois anúncios se reforçam.
O que é back button hijacking segundo o Google?
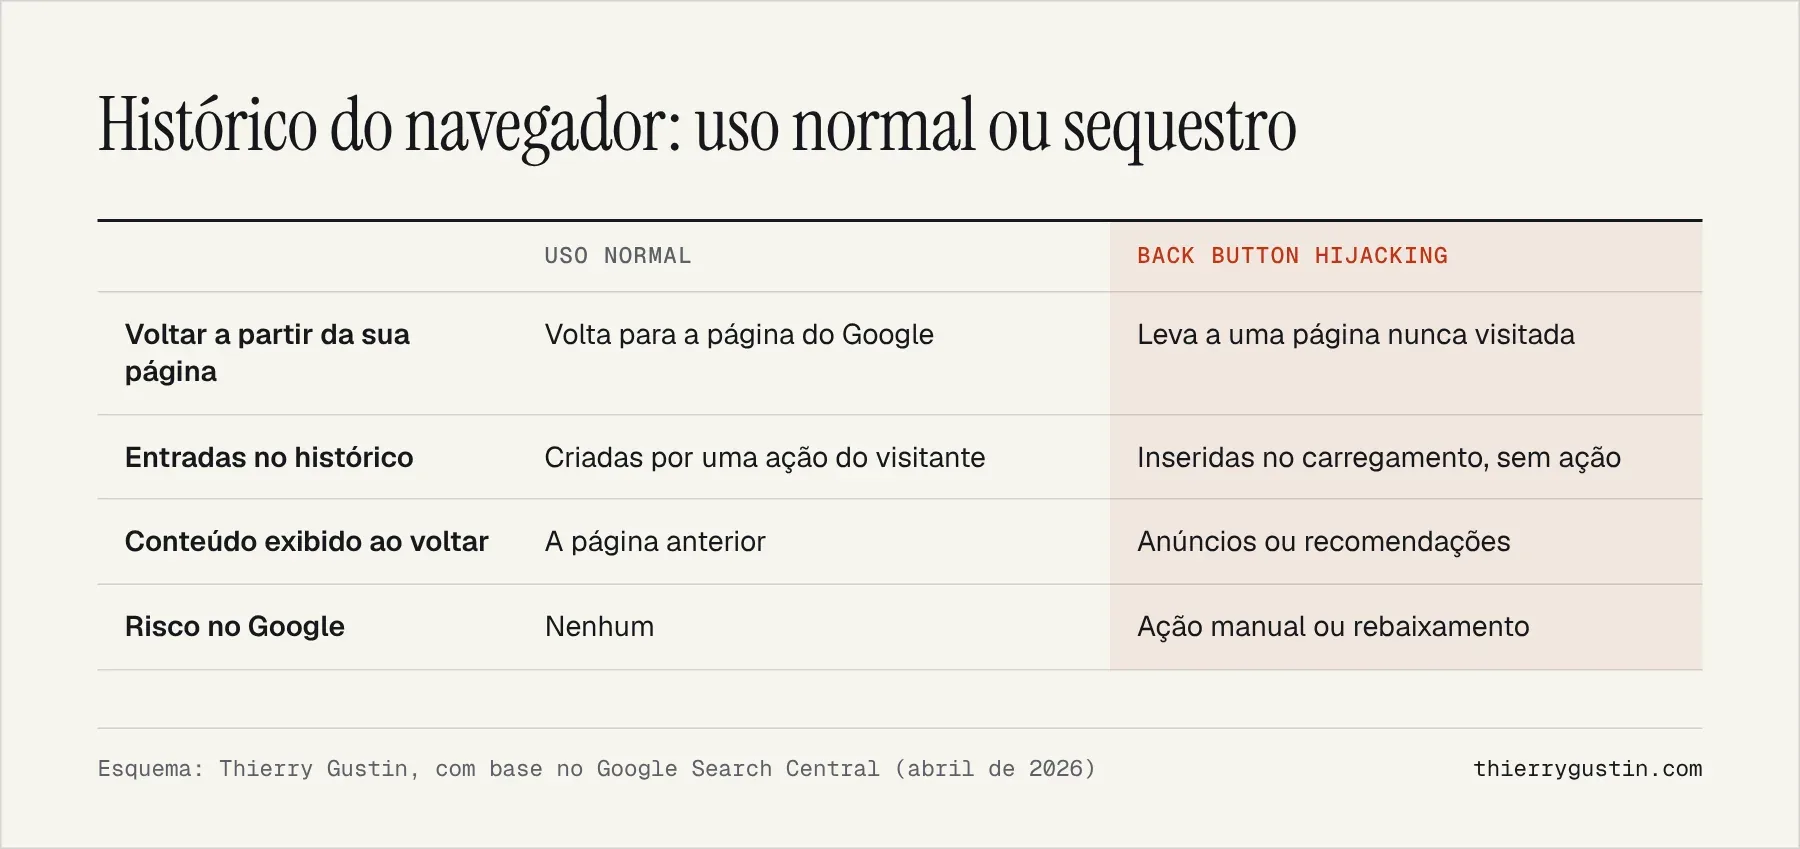
O Google o define assim nas suas políticas de spam: o site “interfere na navegação do usuário manipulando o histórico do navegador ou outras funcionalidades”, o que o impede de usar o botão Voltar para retornar imediatamente à página de onde veio[2]. A prática entra na categoria de práticas maliciosas.
No post de 13 de abril, o Google descreve os sintomas: o usuário cai em páginas que nunca visitou, recebe recomendações ou anúncios que não pediu, ou fica preso na navegação[1]. O caso típico: você chega pelo Google, toca em Voltar e, em vez de rever os resultados, cai em uma página de artigos “que podem interessar a você”.
Quais são as punições desde 15 de junho de 2026?
O Google publicou a regra dois meses antes de aplicá-la, o que é raro e dava tempo para corrigir. Desde 15 de junho de 2026, as páginas envolvidas podem sofrer “ações manuais de spam ou rebaixamentos automáticos”[1]. As duas coisas não têm a mesma visibilidade para você.
Uma ação manual aparece no Search Console, no relatório específico, e é revogada depois da correção, por meio de um pedido de reconsideração[1]. Já um rebaixamento automático não gera nenhuma notificação: você só percebe uma queda de visibilidade, que corre o risco de atribuir por engano a uma atualização de algoritmo. É o cenário mais perigoso para uma pequena empresa que não monitora os próprios scripts.
Por que o seu site pode ser afetado sem você saber?
É a frase mais importante do post do Google: o sequestro “pode vir das bibliotecas incluídas pelo site ou da sua plataforma de anúncios”[1]. Por isso, o Google pede aos proprietários que verifiquem a implementação e removam ou desativem o código, as importações ou as configurações responsáveis.
Nas auditorias que faço, os suspeitos de sempre são os mesmos: plataformas de anúncios que adicionam módulos de “recirculação”, widgets de conteúdo patrocinado, plugins de pop-up de saída no WordPress, apps de retenção na Shopify e scripts de teste A/B mal configurados. Nenhuma dessas ferramentas é proibida em si. O problema é o comportamento delas com o botão Voltar.
A armadilha é que esse comportamento muitas vezes só aparece no celular, ou só para quem chega por um buscador, ou só uma vez a cada duas. Um teste rápido no seu computador, entrando direto no seu site, não vai revelar nada.
Denúncias de spam podem gerar uma ação manual?
Sim, desde abril de 2026. Em 14 de abril, o Google alterou a documentação para dizer que “agora pode usar denúncias de spam para tomar ações manuais” e, em 23 de abril, detalhou quando e por que, em resposta às reações que a mudança provocou[3]. Antes, essas denúncias serviam oficialmente para melhorar os sistemas de detecção.
A página de denúncia traz um detalhe importante: se uma ação manual for tomada, o texto da denúncia é repassado ao proprietário do site para que ele entenda o contexto[4]. O Google também recusa denúncias que contenham dados pessoais. Na prática, um concorrente ou um usuário irritado agora pode denunciar o seu site, e essa denúncia pode resultar em punição se descrever uma violação real.
Minha leitura: isso não transforma o Search Console em uma ferramenta de denúncia entre concorrentes, porque o Google verifica a violação antes de agir. Mas uma prática que incomoda os visitantes, como o sequestro do botão Voltar, é exatamente o tipo de coisa que as pessoas denunciam. Os dois anúncios de abril andam juntos.
O que eu penso disso
Acho essa regra saudável. O sequestro do botão Voltar infla artificialmente alguns indicadores (páginas vistas, impressões de anúncios) às custas da experiência. Um visitante preso não volta, e se lembra da marca pelos motivos errados. Para o site de uma pequena empresa, o ganho com anúncios é quase sempre irrisório perto do risco.
O verdadeiro assunto é a governança dos scripts. Muitos sites que audito carregam dez, quinze, vinte scripts de terceiros sem que ninguém saiba mais quem os adicionou. Essa regra é uma boa oportunidade para fazer o inventário. Um site leve, renderizado no servidor e com poucas dependências, como os construídos com o Éclair CMS, reduz esse risco automaticamente. A atualização antispam de junho, que detalho no meu checklist técnico de junho de 2026, mostrou que o Google não alivia a pressão[5].
O que fazer na prática?
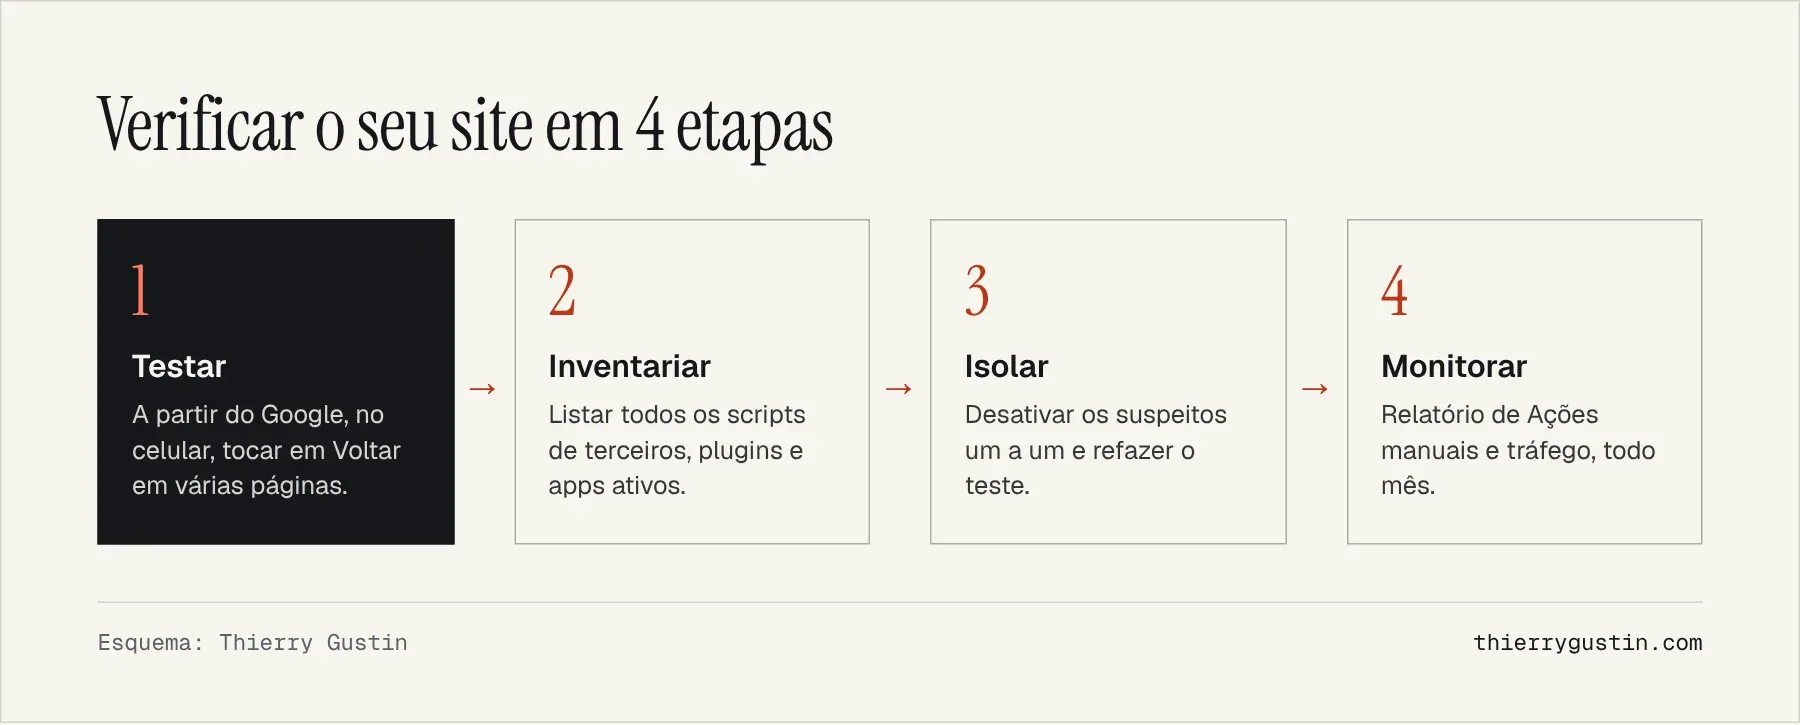
- Faça o teste em condições reais: busca no Google pelo celular, clique no seu resultado, botão Voltar. Repita em uma página de artigo, uma página de produto e a página inicial.
- Pergunte por escrito à sua plataforma de anúncios se os scripts dela alteram o histórico do navegador e, na dúvida, desative os módulos de recirculação.
- No WordPress ou na Shopify, revise os plugins de pop-up de saída e de retenção instalados nos últimos anos.
- Consulte o relatório de Ações manuais do Search Console e, em caso de punição, corrija e envie um pedido de reconsideração.
Um crawler não basta para detectar esse problema, porque ele depende do comportamento real em um navegador. Por outro lado, o nosso crawler Arachnide ajuda você a inventariar os scripts carregados em cada página, que é o primeiro passo.
Perguntas frequentes
O que é back button hijacking?
É impedir que o usuário volte à página anterior com o botão Voltar, inserindo entradas falsas no histórico do navegador ou redirecionando-o para páginas que ele não pediu. Desde 13 de abril de 2026, o Google classifica explicitamente essa prática entre as práticas maliciosas das suas políticas de spam, com punições aplicadas desde 15 de junho de 2026.
Meu site pode ser punido por causa de um anúncio?
Sim. O Google informa que o sequestro pode vir de uma biblioteca incluída ou de uma plataforma de anúncios. Cabe ao proprietário do site verificar a implementação e remover o código responsável. O fato de o script pertencer a terceiros não protege você de uma ação manual ou de um rebaixamento.
Como saber se meu site recebeu uma ação manual?
Abra o Search Console e consulte o relatório de Ações manuais. Uma ação manual sempre aparece ali, com a natureza do problema. Depois de corrigir, você pode enviar um pedido de reconsideração. Já um rebaixamento automático não é notificado: ele aparece como uma queda de visibilidade sem explicação.
Um concorrente pode me prejudicar denunciando meu site?
Uma denúncia agora pode levar a uma ação manual, mas só se o Google constatar uma violação real das suas políticas. Se uma ação for tomada, o texto da denúncia é enviado a você. Um site sem práticas abusivas não tem, portanto, nada a temer de uma denúncia mal-intencionada.
Fontes
- Blog do Google Search Central, nova política de spam sobre back button hijacking (13 de abril de 2026)
- Google Search Central, políticas de spam da Pesquisa Google (práticas maliciosas)
- Google Search Central, registro de alterações da documentação (entradas de 14 e 23 de abril de 2026)
- Google Search Central, denunciar um problema de qualidade ou de spam
- Google Search Status Dashboard, atualização antispam de junho de 2026